


VladOst
-
Posts
47 -
Joined
-
Last visited
-
 С MT знаком достаточно хорошо. Устройство используется исключительно как ГОСТЕВАЯ точка доступа. Все Eth порты в одном Bridge. Оба WiFi 2,4 и 5 - в другом бридже. В первый порт воткнут кабель локалки (WAN в данном случае). На Вайфайном бридже свой IP Из отдельной подсети. Никакие очереди, шейперы и прочее не настроены. Все установки WiFi - По умолчанию (Были. Сейчас в конфиге ниже чуть подправлено, но на ограничение скорости никак не повлияло). В итоге, каждый подключившийся клиент имеет 30 стабильных Мбит. Стрелка спидтеста подскакивает и замирает на этом значении, как будто срабатывает ограничение. Скорость WAN 200 Мбит. Уже всю голову сломал... Может поможете начать копать в правильном направлении? # 2025-06-10 18:39:51 by RouterOS 7.19.1 # software id = SRTD-2CLS # # model = H53UiG-5HaxQ2HaxQ # serial number = ********** /interface bridge add name=bridge-LAN add name=bridge-WIFIguest /interface wifi set [ find default-name=wifi2 ] configuration.country=Russia .hide-ssid=yes \ .mode=ap .ssid=master-hide disabled=no name=wifi-2G set [ find default-name=wifi1 ] channel.skip-dfs-channels=all \ configuration.country=Russia .hide-ssid=yes .mode=ap .ssid=master-hide \ disabled=no name=wifi-5G add configuration.mode=ap .ssid=********** datapath.client-isolation=yes \ disabled=no mac-address=F6:1E:57:6B:F9:7A master-interface=wifi-2G name=\ "wifi ********** 2G" security.authentication-types=wpa2-psk,wpa3-psk \ .encryption="" add configuration.mode=ap .ssid=********** datapath.client-isolation=yes \ disabled=no mac-address=F6:1E:57:6B:F9:79 master-interface=wifi-5G name=\ "wifi ********** 5G" security.authentication-types=wpa2-psk,wpa3-psk \ .encryption="" /interface list add name=WAN add name=LAN add name=WIFI-GUEST /ip pool add name=dhcp_pool0 ranges=192.168.2.2-192.168.2.62 /ip dhcp-server add add-arp=yes address-pool=dhcp_pool0 interface=bridge-WIFIguest \ lease-time=10m name=dhcp-WIFIguest /interface bridge filter add action=drop chain=forward in-bridge=bridge-WIFIguest out-bridge=\ bridge-WIFIguest add action=drop chain=forward in-interface="wifi ********** 2G" add action=drop chain=forward out-interface="wifi ********** 2G" add action=drop chain=forward out-interface="wifi ********** 5G" add action=drop chain=forward in-interface="wifi ********** 5G" add action=drop chain=forward out-bridge=bridge-WIFIguest add action=drop chain=forward in-bridge=bridge-WIFIguest /interface bridge port add bridge=bridge-LAN interface=ether1 add bridge=bridge-LAN interface=ether2 add bridge=bridge-LAN interface=ether3 add bridge=bridge-LAN interface=ether4 add bridge=bridge-LAN interface=ether5 add bridge=bridge-WIFIguest interface="wifi ********** 5G" add bridge=bridge-WIFIguest interface="wifi ********** 2G" /ip neighbor discovery-settings set discover-interface-list=LAN /ipv6 settings set allow-fast-path=no disable-ipv6=yes forward=no /interface list member add interface="wifi ********** 5G" list=WIFI-GUEST add interface="wifi ********** 2G" list=WIFI-GUEST add interface=ether1 list=LAN add interface=ether2 list=LAN add interface=ether3 list=LAN add interface=ether4 list=LAN add interface=ether5 list=LAN add interface=bridge-LAN list=LAN /interface wifi access-list add action=accept comment=Yandex-Station-Duo-Max disabled=no mac-address=\ 3C:0B:4F:A0:C6:2A add action=accept comment=yandex-mini2-98SK disabled=no mac-address=\ B8:87:6E:AC:C0:43 /ip address add address=192.168.11.243/24 interface=bridge-LAN network=192.168.11.0 add address=192.168.2.1/26 interface=bridge-WIFIguest network=192.168.2.0 /ip dhcp-client add disabled=yes interface=ether1 /ip dhcp-server network add address=192.168.2.0/26 dns-server=192.168.2.1 gateway=192.168.2.1 \ netmask=26 /ip dns set allow-remote-requests=yes servers=192.168.11.254 /ip firewall filter add action=accept chain=input protocol=icmp add action=accept chain=input connection-state=established add action=accept chain=input connection-state=related add action=accept chain=input comment=\ "\D0\E0\E7\F0\E5\F8\E0\E5\EC DHCP \E4\EB\FF WIFI \E3\EE\F1\F2\E5\E9" \ dst-port=67 in-interface=bridge-WIFIguest protocol=udp add action=accept chain=input comment=\ "\D0\E0\E7\F0\E5\F8\E0\E5\EC DNS \E4\EB\FF WIFI \E3\EE\F1\F2\E5\E9" \ dst-port=53 in-interface=bridge-WIFIguest protocol=udp add action=drop chain=input in-interface-list=!LAN add action=drop chain=forward dst-address=192.168.11.0/24 in-interface=\ bridge-WIFIguest /ip firewall nat add action=masquerade chain=srcnat in-interface=bridge-WIFIguest \ out-interface=bridge-LAN /ip route add disabled=no dst-address=0.0.0.0/0 gateway=192.168.11.254 routing-table=\ main suppress-hw-offload=no /system clock set time-zone-name=Europe/Moscow /system identity set name=MikroTik_AP /system ntp client set enabled=yes /system ntp client servers add address=89.109.251.21 add address=88.147.254.235 add address=192.168.11.3 add address=192.168.11.4 /system watchdog set watch-address=192.168.11.254 /tool mac-server set allowed-interface-list=LAN /tool mac-server mac-winbox set allowed-interface-list=LAN
-
Чужие белые IP в моей ARP таблице
VladOst replied to VladOst's topic in Mikrotik коммутаторы и маршрутизаторы
Ну я так и подумал. Я правильно понимаю, что в качестве шлюза указывать интерфейс нужно, только если он динамический (SSTP, PPPoE и т.п.)? А если Ethernet, то IP с маской? -
Чужие белые IP в моей ARP таблице
VladOst replied to VladOst's topic in Mikrotik коммутаторы и маршрутизаторы
Да, MAC у этих "чужих" IP совпадает с MAC-ом порта провайдера. Ещё нашёл интересный момент - если заметили, у меня в качестве шлюза указан интерфейс, а не IP. И в ARP таблице обнаружил, что на этот MAC зарегистрировано 5 IP из сети провайдера... При том, с разными третьими октетами в адресе! 193.***.XXX.2 193.***.YYY.1 193.***.YYY.32 193.***.ZZZ.40 193.***.ZZZ.197 PS Пробил эти IP - первые 3 принадлежат провайдеру. Последние два кому-то из Польши. Т.ч. как минимум 3 адреса из разных октетов провайдерские...
-
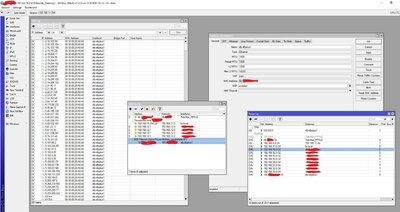
Сразу скажу, что proxy-ARP не только на интерфейсе, а на всём MT не применяется, везде только enabled - проверил! CCR1009-7G-1C-1S+ (v7.13.4). В SFP порт (отдельный, не комбо) вставлен модуль, и по ВОЛС в него приходит Инет от провайдера. Белый IP. При сёрфе все публичные IP, к которым обращаются пользователи локалки, оседают в ARP таблице. Пробовал её всю почистить, естественно, не помогло - тут же оседают снова. Обратите внимание, в ARP таблице для всех "этих внешних" IP один MAC, и это не MAC моего интерфейса sfp-sfpplus1. Полагаю, что это MAC порта на стороне провайдера. В таблице так же есть и мои локальные IP, со своими корректными MAC, по ним вопросов нет. Есть мысли? Уже весь мозг сломал...
-
ERD - 2S SNMP не могу достучаться
VladOst replied to Mbutch's topic in Автоматизация на основе SNR-ERD
Так же проблема с ERD-2s. Прошивка 1.1. По Walk не выдаёт OID далее .1.3.6.1.4.1.40418.2.2.3.6.0 Например, где значение датчика аналогового напряжения 1.3.6.1.4.1.40418.2.2.4.2? Почему до него Walk не доходит?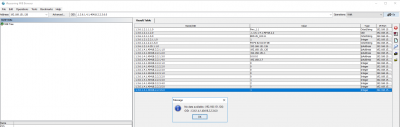
-
кроме как на http://data.nag.ru/PBI/Software/ Там нет для аппаратов DCH-5220 да и остальные мягко говоря не свежи... А то на 5220PR0029 есть функция отключения синхронизации по видео при ошибках входящего потока, а на 5220PR0018 нету :( Продавец давал 3 месяца со дня покупки на скачивание свежих прошивок со своего сайта, но время уже истекло. Китайцы не отвечают на письма...
-
Из вещателей бы кого нибудь пригласили... А то без них очень конструктивно обсуждать их права :)
-
Про какие "крупные" ОТТ сервисы речь? Мне не известно НИ ОДНОГО ЛЕГАЛЬНОГО сервиса ОТТ, раздающего, например, каналы ГПМ. Если речь, например, про Ростелеком и его "Телевидение 2.0", то там больше VPN соединение между головной станцией и абонентской приставкой (или софтом). Обычная кабельная лицензия и сданная сеть связи. Никакого ОТТ... ГПМ по программе BigTV размещает, например на Рутьюбе. Тоже можно назвать ОТТ сервисом, частично. Но прямо ЭФИР ТЕЛЕКАНАЛА никто по ОТТ не отдаёт... https://adview.ru/cat_tv/cat_articles-ru/kak-rossijskie-telekanaly-vyxodyat-v-ott/ Общая тенденция такова, что каналам тяжело работать с "мелкими" агрегаторами, поэтому контент для ОТТ будет предполагается отдавать им через одного/нескольких крупных посредников-агрегаторов
-
У них много что есть, но кто Вам сказал, что они могут ЭТО раздавать налево и направо? РТРС (при условии наличия лицензии на оказание услуг связи для целей кабельного вещания) определит для вас доступную точку присоединения. Доступность точки будет определяться ВАШЕЙ ЛИЦЕНЗИЕЙ, на которой указывается ТЕРРИТОРИЯ ОБСЛУЖИВАНИЯ СЕТИ. Перечень информации и документов, передаваемых Оператором в РТРС 1. Копия лицензии (лицензий) Оператора на оказание услуг связи для целей вещания в определенной среде. 2. Параметры сети связи для трансляции телеканалов и (или) радиоканалов. 3. Территория, на которой Оператором обеспечивается предоставление услуг связи посредством присоединяемой сети связи. 4. Количество абонентов, обслуживаемых Оператором посредством присоединяемой сети связи. 5. Информация о типе сети связи в соответствии с имеющейся у Оператора лицензией на оказание услуг связи для целей вещания в определенной среде и имеющихся входных интерфейсов оборудования Оператора. 6. Копии сертификатов на оборудование Оператора, подключаемого к точке присоединения РТРС. 7. Иные сведения и информация, необходимые для выдачи ТУ и организации точки присоединения.
-
Здесь нужно разобраться чего человек хочет... 1. Человек хочет транслировать телеканалы (в т.ч. 1 и 2 мультиплексов) на транспорте СВОЕЙ СОБСТВЕННОЙ КАБЕЛЬНОЙ СЕТИ. Для этого у него эта сеть должна существовать физически и быть сдана в Роскомнадзор как СЕТЬ СВЯЗИ. При этом у него появляется/имеется лицензия на УСЛУГИ СВЯЗИ для целей КАБЕЛЬНОГО вещания. И если транслируемый сигнал НЕ ПОКИДАЕТ пределы этой сданной в эксплуатацию кабельной сети, то получать сигналы мультиплексов нужно по статье 19.1 ЗоС (от "ближайшего" РТРС или добиваться отказа от РТРС в присоединении и действовать в соответствии). Договоры с мультиплексными каналами в этом случае не нужны. 2. Если человек хочет стать неким "агрегатором" телеканалов, написать собственную (аппаратно)-программную платформу, собирать каналы у ВЕЩАТЕЛЕЙ и передавать их абонентам через Интернет сети (т.е. не только по своим сетям, а и по сетям неопределённых других операторов связи), то это уже не услуги связи и кабельная лицензия не нужна. Это чисто договорные отношения с правообладателями (вещателями). И, кстати, каналы из мультиплексов в этом случае уже не являются обязательными... Второй вариант в понятии регулятора и Минсвязи и является ОТТ сервисом! Именно поэтому ответили, что лицензия не нужна, а нужны договоры. Т.о. для ОТТ сервиса лицензия вообще не нужна. Нужен договор с плавообладателем. В законодательном понятии "чистый" ОТТ не является УСЛУГОЙ СВЯЗИ! Хочешь оказывать услуги связи НА СВОЕЙ СЕТИ (только!) - твой первый вариант. Подкладывай кабельную лицензию, схему сети связи сданную в Роскомнадзор, обращайся в РТРС и т.д. Без договоров с вещателями, в худшем (лучшем?) случае - по согласованию точки присоединения после отказа отРТРС. Любой вещатель (даже из мультиплексов) может отказать в заключении договоров на ОТТ! Действительно, это связано с тем, что они на своём канале часто используют купленный программный продукт (не софт, а кино, шоу и т.д.), на который у них нет прав для дальнейшего показа по ОТТ. Лицензия на телематику тебе тоже ничем не поможет. (Хотя, не понимаю, как так, что у тебя есть кабельная сеть, лицензия на услуги связи для целей кабельного вещания, а лицензии на телематические услуги связи нет... Только если ты - "традиционный" кабельный оператор связи, использующий аналоговую/DVB-C сеть с радиочатотами и коаксиальным кабелем? Ну, тогда и данная кабельная лицензия тебе не поможет!). Неверно истолковал... РКН в третьем абзаце написал, что для ОТТ лицензия не нужна. Они даже расшифровали Over The Top (ПОВЕРХ существующего сервиса). Т.е. сервисом (услугой связи) в данном случае будет передача телематики (неопределённой информации) оператором связи (провайдером) от него (провайдера) до абонента (не твоего, как подписчика ОТТ, а абонента провайдера, получающего доступ к Интернет). А ТВОЙ сервис уже идёт ПОВЕРХ его сервиса, и называется ОТТ... Ну, если техническим языком объяснять, то ОТТ для них это типа VPN канала. Т.е. некий СЕРВИС, идущий по сети провайдера... Т.в. в третьем абзаце тебе сказали, что для ОТТ лицензия не нужна, но ЕСЛИ ты хочешь стать ещё В ДОБАВОК и "провайдером",то (четвёртый абзац) получай лицензию на телематику.
-
Подскажите, пожалуйста! После обновления прошивки на модуле меняются все показания, кроме FPGA Version. На одном модуле 0045, на другом 0050. Но вроде это значение тоже должно меняться в зависимости от прошивки? и на 1 и на 2 модуле прошивал одну и туже прошивку, даже несколько раз. И через Telnet пробоавл, и через WEB...
-
На DMM-1510P-32T2 на 1 MUX вижу PLP 0, 1 , 2, на MUX 2 вижу PLP 0, 1, но в декодере программ не видно, тюнер показывает Unlock. На ту же антенну бытовой телевизор показывает все 20 ЦТВканалов и сигнал 100%. В техподдержке продавца предполагают, что слишком СИЛЬНЫЙ сигнал на тюнер подаём (находится на РТПЦ). Что-то сомнительно, но когда в очередной раз поеду туда, попробую какой нибудь аттенюатор воткнуть. Может даже сигнал померяю чем нибудь, но сомневаюсь что поможет...
-
А как Вы на DCH-3100P по SNMP получили значение iso.3.6.1.4.1.38295.31.1.1.1.3.2.0? Какая версия прошивки? У меня прошивка 31PR004A, на тюнерах этой модели возвращает "none". Вроде как у 4000 и выше серии есть поддержка этого параметра? Name/OID: sysDescr.0; Value (OctetString): Made by PBI Model:DCH-3100P SW Version:31PR004A
-
Так год назад уже все знали, что ОНО действует :)
-
В городе "Н" для того, чтобы не было таких "вопросов" КРТПЦ не разрешает гнать по одному UTP-патчкорту трафик для нескольких операторов. В договоре с оператором 1 прописано, что они не имеют права использовать это соединение, кроме как для себя. Если оператор 1 решил предоставить свою оптику до КРТПЦ для оператора 2 (3, 4, 5 и т.д.), то от коммутатора РТРС прокладывается второй (третий, четвёртый, пятый и т.д.) utp-патчкорд к коммутатору оператора 1. При этом выдаются вторые (третьи, четвёртые, пятые и т.д.) техусловия и организуется столько же точек присоединения. Договоры на трафик с операторами 2 (3, 4, 5 и т.д.) РТС заключает, естественно, отдельные. Т.ч. 3к рублей вмесяц - вполне себе альтернатива такому подходу, как в городе "Н"...


