roodey-aev
-
Posts
18 -
Joined
-
Last visited
-

SNR S5xxx + Rancid 3.13
roodey-aev replied to roodey-aev's topic in Коммутаторы SNR, коммутаторы Orion Networks
Пробовал уже "по приколу" создать учетку с 1111 в логине и 22222222 в пароле - всё равно тоже самое Если попробовать стукануться "левой" учеткой, которой нет, то идет несколько попыток (1111@10.40.255.125) Password: (1111@10.40.255.125) Password: (1111@10.40.255.125) Password: 1111@10.40.255.125's password: Permission denied, please try again. 1111@10.40.255.125's password: Error: Check your passwd for 10.40.255.125 А если "реальной" учеткой, то (testuser@10.40.255.125) Password: Error: Check your passwd for 10.40.255.125 То есть, выглядит, на мой взгляд так: Если несуществующая учетка, то идет несколько попыток ввести пароль со стороны rancid, а если реальная и пароль верный, то попытка одна и она успешная, судя по логам, но выдается всё равно ошибка. -
rancid + snr
roodey-aev replied to indiga's topic in Программное обеспечение, биллинг и *unix системы
Норм собираются конфиги Проблема есть с серией s5xxx, остальные всё ок Используется cisco как тип, ибо cli одинаковый -
Добрый день. Для резервации конфигураций используем rancid и выявилась проблема с серией s5xxx - rancid не может залогиниться на них Каждый раз, на ошибку При этом если напрямую стуканиться То также - ошибка на пароль А если вручную попробовать зайти с этого хоста, используя те же учетные данные: ssh username@10.40.255.125, то всё ок И проблема только с snr s5xxx И пока не могу придумать, куда копать Может кто-то сталкивался с таким?
-
Пока, конечно, закостылил через DNAT, чтобы переворачивало с 514 на нужный мне, но такое себе)
-
>здравствуйте! На данный момент действительно нельзя, но данный функционал уже стоит в roadmap, ориентировочно будет готово где-то в сентябре. Можем уведомить вас здесь, когда будет готово. Если есть возможность уведомить по почте, когда появится функция, то было бы отлично А возможно увидеть роадмапу, по ожидаемым правкам и дополнениям? Чтобы не было таких вопросов больше
-
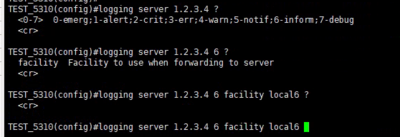
Добрый день. Взял в тест коммут SNR-S5310G-48TX-2AC, пока вопрос возник, как настроить отдачу на сислог на определенный порт, не дефолтовый? В конфиге только такое пока вижу Может как-то специфично настраивается? TEST_5310#show version SNR-S5310G-48TX-2AC Ethernet Managed Switch eNOS software, Compiled on 04/19/24 17:00:06 (11ed052d) Copyright (C) 2024 NAGTECH LLC All rights reserved CPU Mac f8:f0:82:d6:12:8e Vlan MAC f8:f0:82:d6:12:8d SoftWare Version 1.8.2 BootRom Version 1.6 (Dec 21 2023 - 16:31:22) HardWare Version 1.0.0 CPLD Version N/A Serial No.: SWBM031181000015 Device ID 35 Last reboot is cold reset Uptime is 0 weeks, 0 days, 1 hours, 5 minutes
-
Добрый день. Возник вопрос. Есть ли на данных моделях коммутаторов функционал NetFlow или аналогичной технологии?
-
Evgeniy Rychkov Единственное, что вызывает вопросы - активация префиксов для logfile и loghost - для всех, хотя они не используются. Это дефолтовая настройка коммутатора. Сам не настраивал префиксы
-
Evgeniy Rychkov, добрый день. Нет, от замены на info-center loghost 1 config 10.40.252.14 facility local0 member 1 source-ip 10.40.255.60 transport udp port 49001 info-center loghost 1 config 10.40.252.14 facility local0 member 2 source-ip 10.40.255.60 transport udp port 49001 не изменилась ситуация
-
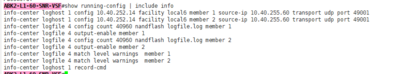
Стек из двух нод SNR-S2995G. Неправильно выразился. Несколько кластеров серверов перед эти собирал, в голове слово заело. При переводе коммутатора из режима stand-alone в режим vsf коммутатор предлагает конвертировать существующую конфигурацию самостоятельно изменив в ней то, что требуется Да, все верно. Уже делал - не помогло, коммутатор не отправляет логи на сислог Сейчас конфигурация info-center выглядит так: ABK2-L1-60-SNR-VSF#show info-center config info-center enable info-center sync enable info-center console output-enable info-center monitor output-enable info-center loghost 1 config 10.40.252.14 facility local6 member 1 source-ip 10.40.255.60 transport udp port 49001 info-center loghost 1 output-enable member 1 info-center loghost 1 config 10.40.252.14 facility local6 member 2 source-ip 10.40.255.60 transport udp port 49001 info-center loghost 1 output-enable member 2 info-center trapbuffer output-enable info-center logbuffer output-enable info-center logfile 4 config count 40960 nandflash logfile.log member 1 info-center logfile 4 output-enable member 1 info-center logfile 4 config count 40960 nandflash logfile.log member 2 info-center logfile 4 output-enable member 2 info-center console match level debugging info-center console prefix on info-center monitor match level debugging info-center monitor prefix on info-center trapbuffer prefix on info-center logbuffer match level warnings info-center logbuffer prefix on info-center loghost 1 prefix on member 1 info-center loghost 2 prefix on member 1 info-center loghost 3 prefix on member 1 info-center loghost 4 prefix on member 1 info-center loghost 5 prefix on member 1 info-center loghost 6 prefix on member 1 info-center loghost 7 prefix on member 1 info-center loghost 8 prefix on member 1 info-center logfile 1 prefix on member 1 info-center logfile 2 prefix on member 1 info-center logfile 3 prefix on member 1 info-center logfile 4 match level warnings member 1 info-center logfile 4 prefix on member 1 info-center loghost 1 prefix on member 2 info-center loghost 2 prefix on member 2 info-center loghost 3 prefix on member 2 info-center loghost 4 prefix on member 2 info-center loghost 5 prefix on member 2 info-center loghost 6 prefix on member 2 info-center loghost 7 prefix on member 2 info-center loghost 8 prefix on member 2 info-center logfile 1 prefix on member 2 info-center logfile 2 prefix on member 2 info-center logfile 3 prefix on member 2 info-center logfile 4 match level warnings member 2 info-center logfile 4 prefix on member 2 info-center loghost 1 record-cmd Ставил wireshark и смотрел что вообще отправляется с коммутатора посредством спан-порта на вышестоящем - на порт сислога ничего не отправляет. Ни на установленный в конфиге, ни на дефолтовый
-
Evgeniy Rychkov Вопрос в том, что после создания кластера SNR-S2995G-FX перестал слать сообщения на сислог. Вообще. До создания кластера - работало. Изначально конфиг переносился средствами самого коммутатора при конвертации - сислог не работает Сбрасывалось до 0 и перенастраивалось - сислог все равно не работает Отключаешь режим работы vsf, с конвертацией конфигурации switch convert mode stand-alone сислог работает Возвращаешь обратно с такой же конвертацией - не работает Вот и вопрос - в чем прикол и как решить?
-
Добрый день. Да, команды прописывались с Tab. Тут же и в принципе sh log не дает вывести, хотя на другом сетке(правда там s300x, а не s2995g) выводит без проблем Нашел, можно вывести вот так: show info-center logbuffer member 1 , но это буфер инфо-центра Но при этом логфайл всё равно посмотреть нельзя ABK2-L1-60-SNR-VSF#show info-center logfile 1 Invalid workMode Но это ладно, вопрос как к сислогу обратно прикрутить? Уже всячески попробовал
-
Добрый день. Стоит стек из двух коммутаторов SNR-S2995G-FX. Проблема в том, что нет вывода лог сообщений, а также не отправляет данные на сислог-сервер При попытке вывести логи или изменить настройки по сислог-серверу пишет такое сообщение: #show log Invalid workMode (config)#info-center loghost 1 output-enable Invalid workMode (config)#info-center loghost 1 match level informational Invalid workMode вывод sh version SNR-S2995G-48FX Device, Compiled on Mar 20 09:45:01 2024 SoftWare Package Version V705R002C009B010 BootRom Version 7.5.30 HardWare Version 1.0.2 CPLD Version 0.01 Last reboot is warm reset. Uptime is 0 weeks, 1 days, 20 hours, 16 minutes
-
Это само собой. Имелось ввиду, что так как все указанные VLAN терминируются на данном SNR, то видят они друг друга напрямую через SNR. Некорректно выразился Этот вариант понятен и очевиден. Но пока хотелось уточнить существует ли встроенный механизм изоляции пользователей между вланами
-
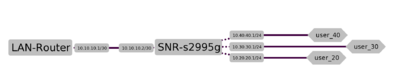
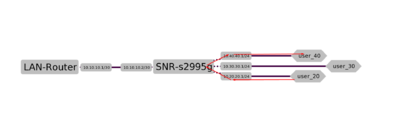
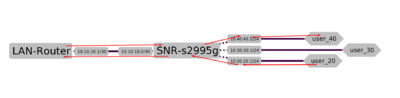
Добрый день. Условная схема подключения: LAN-Router -> SNR-s2995g -> user Есть условный LAN роутер(По факту NGFW железка) Есть SNR-s2995 на котором подняты пользовательские сети Между LAN-router и SNR линковая сеть Общая схема примерно такая: Соответственно трафик между user_20 и user_30/40 ходит вот так Но задача состоит в том, чтобы пользователь условного VLAN20 терминирующегося на SNR-s2995g не видел напрямую пользователей из VLAN30 и VLAN40 также терминирующихся на SNR-s2995g. Он должен сходить на LAN-Router, который вернет обратно маршрут Нужно это, чтобы весь трафик пользователей проходил через NGFW для его фильтрации. Да, можно было бы всех сразу терминировать на NGFW, но пока задача стоит примерно вот так. Пока как-то нет особо идей, как это сделать нормально. Может кто сможет подсказать? Или может есть какой-то функционал для подобного "разделения" пользователей