


TurboBlaze
-
Posts
24 -
Joined
-
Last visited


-
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
OpenWRT только ночнушка с nftables. По сути крутит только DHCP и все. Управление траффиком потеряно. -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
2022/03/09 08:42:51 kid1| Pinger socket opened on FD 26 2022/03/09 08:42:51 kid1| Configuring Parent 10.0.48.52/3128/3130 2022/03/09 08:42:51 kid1| Squid plugin modules loaded: 0 2022/03/09 08:42:51 kid1| Adaptation support is off. 2022/03/09 08:42:51 kid1| Accepting HTTP Socket connections at conn13 local=[::]:3130 remote=[::] FD 22 flags=9 2022/03/09 08:42:51 kid1| Accepting NAT intercepted HTTP Socket connections at conn15 local=[::]:3128 remote=[::] FD 23 flags=41 2022/03/09 08:42:51 kid1| Accepting NAT intercepted SSL bumped HTTPS Socket connections at conn17 local=[::]:3129 remote=[::] FD 24 flags=41 2022/03/09 08:42:52| pinger: Initialising ICMP pinger ... 2022/03/09 08:42:52| pinger: ICMP socket opened. 2022/03/09 08:42:52| pinger: ICMPv6 socket opened 2022/03/09 08:42:52 kid1| storeLateRelease: released 0 objects 2022/03/09 08:43:28 kid1| ICP is disabled! Cannot send ICP request to peer. 2022/03/09 08:57:34 kid1| ERROR: NF getsockopt(ORIGINAL_DST) failed on conn25 local=10.48.46.165:3128 remote=10.48.46.2:50975 FD 11 flags=33: (92) Protocol not available listening port: 3128 2022/03/09 08:57:34 kid1| ERROR: NAT/TPROXY lookup failed to locate original IPs on conn25 local=10.48.46.165:3128 remote=10.48.46.2:50975 FD 11 flags=33 listening port: 3128 2022/03/09 08:57:35 kid1| ERROR: NF getsockopt(ORIGINAL_DST) failed on conn26 local=10.48.46.165:3129 remote=10.48.46.2:50979 FD 11 flags=33: (92) Protocol not available listening port: 3129 2022/03/09 08:57:35 kid1| ERROR: NAT/TPROXY lookup failed to locate original IPs on conn26 local=10.48.46.165:3129 remote=10.48.46.2:50979 FD 11 flags=33 listening port: 3129 Udavf, в общем, если схема маршрутизатор -> DNAT -> сервер Squid работать не будет. Нужно Squid делать на самом маршрутизаторе. -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Суть другая. - не устанавливать сертификат РТК - не прописывать proxy вручную и использовать parent РТК upstrem proxy - все это дело в прозрачном виде (настройки и сертификат для каждого устройства доставляются автоматически) -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
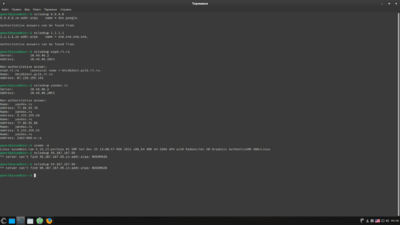
Есть у кого какие новости о прозрачном Squid+parent без подмены сертификата? -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
-
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Udavf, судя по Вашему, приведенному выше сообщению, я не могу на маршрутизаторе DNAT-ом перенаправлять трафик на Squid и такая схема нерабочая (как-то не удобно совсем выходит)? Получается HTTPS заработает, если шлюзом (и DHCP опционально для ЕСПД) должен быть сам сервер Squid и из схемы исключаем маршрутизатор. Если я правильно понял или нет? fedukonelove, у меня тупо как swith все настроено, IP адреса раздаются по DHCP из открытого сегмента РКТ (они не NAT-ятся), шлюз так-же указан РТК. А вот для Squid пришлось сделать в nat цепочки postrouting masquerade -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
так и есть http_port 3128 accel vhost allow-direct https_port 3129 intercept ssl-bump cert=/etc/squid/squidCA.pem never_direct allow all sslproxy_cert_error allow all ssl_bump peek all ssl_bump splice all sslcrtd_program /usr/libexec/security_file_certgen -s /var/cache/squid/ssl_db -M 4MB cache_peer 10.0.48.52 parent 3128 0 no-query default nslookup проверю. Трафик DNAT-ом перекидываю firewall-ом маршрутизатора 80 порт на 3128 443 порт на 3129 в мой локальный proxy сервер Squid. В логе получаю: 2022/02/25 12:36:38 kid1| Pinger socket opened on FD 25 2022/02/25 12:36:38 kid1| Configuring Parent 10.0.48.52/3128/0 2022/02/25 12:36:38 kid1| Squid plugin modules loaded: 0 2022/02/25 12:36:38 kid1| Adaptation support is off. 2022/02/25 12:36:38 kid1| Accepting reverse-proxy HTTP Socket connections at local=[::]:3128 remote=[::] FD 22 flags=9 2022/02/25 12:36:38 kid1| Accepting NAT intercepted SSL bumped HTTPS Socket connections at local=[::]:3129 remote=[::] FD 23 flags=41 2022/02/25 12:36:38| pinger: Initialising ICMP pinger ... 2022/02/25 12:36:38| pinger: ICMP socket opened. 2022/02/25 12:36:38| pinger: ICMPv6 socket opened 2022/02/25 12:36:38 kid1| ERROR: NF getsockopt(ORIGINAL_DST) failed on local=10.48.46.165:3129 remote=10.48.46.2:50815 FD 11 flags=33: (2) No such file or directory 2022/02/25 12:36:38 kid1| ERROR: NAT/TPROXY lookup failed to locate original IPs on local=10.48.46.165:3129 remote=10.48.46.2:50815 FD 11 flags=33 2022/02/25 12:36:39 kid1| storeLateRelease: released 0 objects 2022/02/25 12:37:32 kid1| temporary disabling (Forbidden) digest from 10.0.48.52 2022/02/25 12:37:32| SendEcho ERROR: sending to ICMPv6 packet to [2a02:28:2:e::2]: (101) Network is unreachable 2022/02/25 12:38:12| SendEcho ERROR: sending to ICMPv6 packet to [2a00:1450:4010:c09::5e]: (101) Network is unreachable 2022/02/25 12:42:32 kid1| temporary disabling (Forbidden) digest from 10.0.48.52 2022/02/25 12:44:01| SendEcho ERROR: sending to ICMPv6 packet to [2a02:26f0:d0::217:a763]: (101) Network is unreachable Погуглил и нашел такую трактовку: > 2006/09/29 21:41:32| temporary disabling (Forbidden) digest from squid2 > 2006/09/29 21:42:32| temporary disabling (Forbidden) digest from squid3 Looks like the squid2 and squid3 does not allow digest exchanges.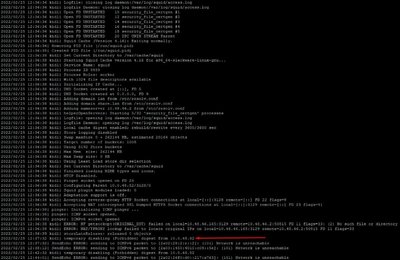
-
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Прозрачный прокси сервер как parent (родительский) без подмены сертификата не будет работать из-за отсутствия секции PRIVATE KEY в сертификате ЕСПД. Поэтому сайты по HTTP работают, а из-за отсутствие ключа от сертификата ЕСПД по HTTPS нет. Написал в поддержку ЕСПД и в Минцифры. Шанс получения ключа равен 0, но попытка не пытка. Может кто из сообщества раздобудет ключ и поделится им. В СЗО имеются ЕГЭ/ОГЭ программы, которые требуют PRIVATE KEY для передачи зашифрованных сведений по каналам Интернет. Просим Вас предоставить PRIVATE KEY (выслать содержимое ключа) от сертификата ЕСПД https://espd.rt.ru/cert/ca.root.crt так как в сертификате ca.root.crt отсутствует секция PRIVATE KEY, содержится только: -----BEGIN CERTIFICATE----- здесь содержимое сертификата -----END CERTIFICATE----- должно быть: -----BEGIN PRIVATE KEY----- здесь содержимое ключа -----END PRIVATE KEY----- -----BEGIN CERTIFICATE----- здесь содержимое сертификата -----END CERTIFICATE----- -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
У меня HTTPS не заработал по схеме прозрачный Squid + parent прокси РТК. HTTP открывает, а HTTPS нет. -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Нашел наш случай и как правильно оформить правило DNAT - подробнее см. здесь https://forum.ubuntu.ru/index.php?topic=238849.0 -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
По крайней мере YouTube открывался без проблем на том же ЕСПД. Глубже не тестировал, так как не было времени разбираться почему видео звонок в Skype не заработал. -
TurboBlaze changed their profile photo
-
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Хотеть не вредно, goodbidpi в помощь ;) -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Udavf, не пробовал, так как лицей полностью закрыли на дистант с 8 по 17 февраля включительно. Пришлось назад PPPoE подключения из бэкапа восстанавливать, так как Skype не завелся с ЕСПД. У Вас маршрутизатор работает на OpenWRT? Там проще с firewall и iptables. Приблизительные правила я написал в этом сообщении (хотя, по ходу, нужно использовать правило с DNAT) как по мне дичь, но нужно было быстро придумать схему. Пошел по легкому пути. он и на PPPoE хорошо фильтруется до сих пор - провайдер тот же РТК. а почему бы и не подключить (задачи бывают разные)? У нас интерактивные панели на Android + учителей музыки моноблоки на Mac OS и как воспользоваться интернетом от Ростелекома? Правильно, через одно место xD Это не только на телефоне, но и везде (в частности наблюдал на ПК). -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Распил денег под Новый Год и захват школ под свое влияние. WPAD это костыль, как и все остальные подходы к ЕСПД. Можно пойти по пути своего Squid на отдельном АРМ, родительским приписывать РТК Proxy, с последующим заворотом трафика на внутренний Squid. -
Подключение школ к единой сети передачи данных (ЕСПД) Ростелеком
TurboBlaze replied to Andrey's topic in Работа с бумагами
Трафик редиректится через WPAD (настроено у меня), телефоны, планшеты не понимают WPAD (требуется ручная настройка proxy). Провайдер в танке :)

